

2. 漏れた情報の種類によって、優先順位はどう変わりますか?
情報漏えいと一口に言っても、流出したデータの内容によって直面する金銭的リスクと取るべき防衛策は大きく異なります。何が漏れたのかに応じて優先順位を整理してみましょう。
2.1 ID・パスワードなら「使い回している他のサービス」を含めて即変更
ログイン用のID(メールアドレス)やパスワードが流出した恐れがある場合、最優先で行うべきは「パスワードの変更」です。
特に注意が必要なのは、同じIDとパスワードの組み合わせを複数のネット通販や金融機関、会員サイトなどで使い回しているケースです。悪意ある第三者は、手に入れたIDとパスワードのリストを使って別の様々なウェブサイトへのログインを機械的に試みる手法(パスワードリスト攻撃)を仕掛けてくる危険性が見逃せません。ネット銀行や証券口座、決済アプリなどでお金を動かすパスワードが同じであれば、一気に預貯金が脅かされる事態を招きます。
国民生活センターでも、情報漏えいや不正利用が疑われる際には、該当のサービスだけでなく、同一のIDやパスワードを使い回している他のサービスについても速やかにパスワードを変更することを呼びかけています。他の金融機関やショッピングサイトで同じパスワードを使っている場合は、二重の被害を防ぐためにすべて異なる推測されにくい文字列に変更することが不可欠です。
2.2 クレジットカード番号ならカード会社へ連絡、利用明細を点検(補償の対象期間に注意)
クレジットカード番号や有効期限、セキュリティコードなどの決済情報が流出した可能性がある場合は、金銭的な実被害に直結しやすいため、迅速な対応が求められます。
該当するカード会社へ直ちに連絡を入れ、事情を説明してカードの利用停止や再発行手続きを依頼することが基本の対応とされています。ここでマネーの観点から特に知っておきたいのが、不正利用に対する補償の「対象期間」です。
主要なクレジットカード会社の会員規約・約款では第三者による不正利用被害を補償する規定が設けられていますが、補償の対象は「カード会社へ届け出た日から遡って原則60日前(約2か月)以降の利用分」と定められているケースが一般的です(※具体的な補償条件は各カード会社の規約により異なります)。つまり、届け出が遅れるほど、60日より前の不正利用分が補償の対象外となるおそれがあります。漏えい通知を放置せず、WEB明細や郵送の利用代金明細書を小まめに確認し、身に覚えのない少額の請求が含まれていないかを早めに確かめる意識が欠かせません。
2.3 氏名・住所・電話番号なら「その後に来る連絡」に身構え、暗証番号も見直す
パスワードや決済情報は含まれず、氏名、住所、電話番号、メールアドレスなどの基本情報のみが流出した場合はどうでしょうか。
この場合、直ちに口座からお金が引き出される事態には直結しにくいものの、見落とせない点があります。それは、キャッシュカードやネットバンキングの暗証番号を、生年月日や電話番号など他人に推測されやすい数字に設定していないかという点です。
暗証番号の管理状況は、万が一の不正な払い戻しの際に、補償の判断に影響する場合があります。補償の条件は金融機関ごとに異なるため、利用している金融機関の規定を確認したうえで、心当たりがある場合は推測されにくい番号へ変更しておくことが資産防衛の基本です。焦って電話番号を変えるなどの大掛かりな対応をとるよりは、暗証番号を再点検するとともに、「今後、自分の名前や住所を知っている相手から届く連絡には一層の注意を払う」という心構えを持つことが大切です。
【図版2】漏えい項目別の対応マップ(優先順位とアクション)2/5
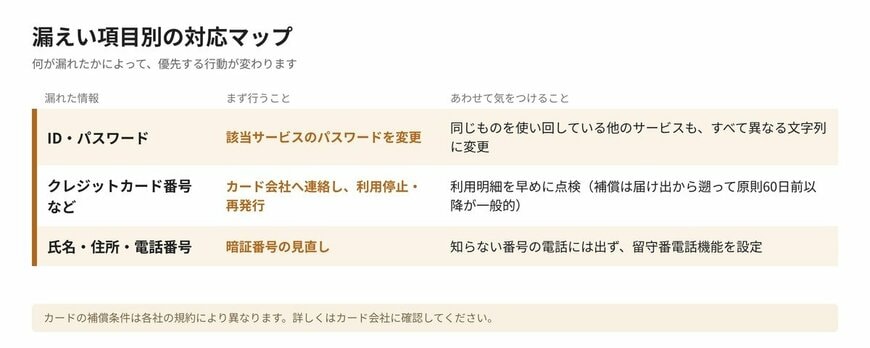
出所:国民生活センター「そのメール、フィッシング詐欺!」、個人情報保護委員会「漏えい等報告・本人への通知の義務化について」をもとにLIMO編集部作成
3. 情報が漏れたあと、どんな連絡が増えるのですか?
個人情報が流出した疑いがある場合、その後にどのようなアプローチが増加するのかを具体的に知っておくことで、騙されるリスクを大幅に下げることができます。
3.1 急増するフィッシング。手口と公的機関に寄せられた相談事例
代表的な手口が、実在する企業を装って偽の案内を送りつける「フィッシング」です。
フィッシング対策協議会が公表した月次報告資料によると、2026年7月に同協議会へ寄せられたフィッシング報告件数は66119件にのぼり、前月比で6251件減少したものの、依然として高水準な推移が続いています。同月において悪用された上位ブランドを見ると、Amazonが約37.0%を占め、次いでAppleが約11.8%、セゾンカードが約7.7%となっており、身近な通販やITサービス、金融ブランドを騙る上位3ブランドの合計で全体の約56.5%を占める計算結果です。
国民生活センターが見守り新鮮情報(2024年4月11日配信)で公表した相談事例でも、以下のような深刻なトラブルが報告されています。
- 60歳代の相談事例:スマートフォンに宅配業者を装った不在通知のSMSが届き、記載されたURLをタップして表示された偽の画面でIDとパスワードを入力したところ、11万円の不正利用被害に遭ってしまったケース
- 70歳代の相談事例:ETCカードの有効期限更新を装うメールが届き、信じ込んでクレジットカード情報を入力した結果、約1万2000円の不正使用をされてしまったトラブル
これらの事例からも分かるように、攻撃者は生活に密着したテーマを選んで心理的な隙を突いてくる点に十分な警戒を払わなければなりません。見慣れた企業の名前であっても、届いた連絡を鵜呑みにしない慎重な判断が求められます。


