4. ネットバンキングの不正送金は令和7年に約104億円。フィッシングの報告は245万件超
口座のお金が狙われる被害は、どのくらい起きているのでしょうか。警察庁の資料で確かめます。
インターネットバンキングに係る不正送金の被害額と、フィッシングの報告件数2/2
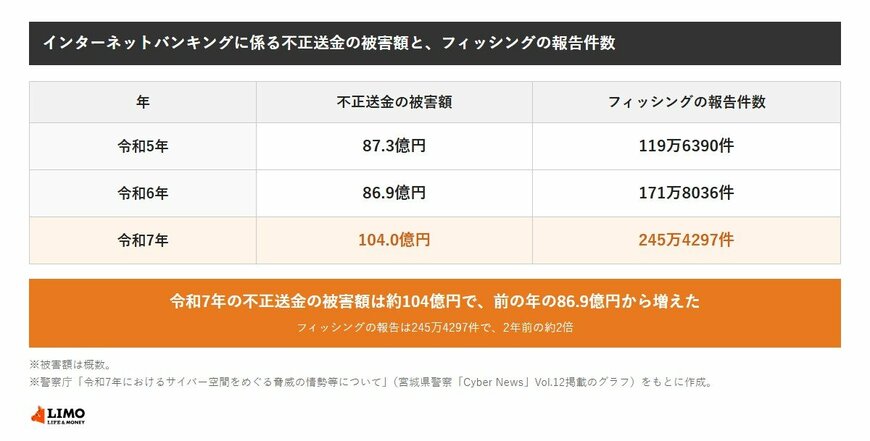
出所:警察庁「令和7年におけるサイバー空間をめぐる脅威の情勢等について」、宮城県警察「Cyber News」Vol.12掲載のグラフ)をもとにLIMO編集部作成
4.1 不正送金の被害額は、令和6年の86.9億円から104.0億円に
警察庁の「令和7年におけるサイバー空間をめぐる脅威の情勢等について」のデータによると、インターネットバンキングに係る不正送金の被害額は、令和7年に約104.0億円でした。令和5年は87.3億円、令和6年は86.9億円で、令和7年に大きく増えています。
同じ資料では、フィッシングの報告件数も示されています。令和5年の119万6390件、令和6年の171万8036件から、令和7年は245万4297件に増えました。
- 不正送金の被害額:令和5年87.3億円、令和6年86.9億円、令和7年104.0億円(いずれも概数)
- フィッシングの報告件数:令和5年119万6390件、令和6年171万8036件、令和7年245万4297件
4.2 入り口は「口座が不正利用されている可能性」というメール
宮城県警察の資料では、典型的な手口として、銀行を名乗って「お客様がご利用の口座が不正利用されている可能性があります」と知らせ、口座の再開手続きと称してURLを開かせるメールが紹介されています。
リンク先は本物そっくりのログイン画面で、IDとパスワードを入力すると、その情報が盗まれます。口座情報の流出が報じられたあとは、こうした「確認」をうたう連絡がもっともらしく見えやすい時期です。
4.3 顔写真や在留資格の情報は、なりすましに使われないか注意
今回の対象には、顔写真の保管先のURLや在留資格関連情報も含まれています。シェアフルは本人確認書類の画像は含まれないとしていますが、氏名や生年月日、住所と組み合わさると、本人になりすました連絡や申し込みに使われることも考えられます。
身に覚えのない契約やサービスの登録の通知が届いたら、通知に書かれた連絡先ではなく、そのサービスの公式サイトで調べた窓口に問い合わせましょう。
4.4 求人企業の情報も最大約7500社分
シェアフルは、求人企業の会社名や電話番号、住所、担当者の氏名・部署名・役職・メールアドレス・電話番号、営業管理データの一部も、最大約7500社分が流出した可能性があるとしています。
働き手の側には、求人企業の担当者を名乗る連絡が届くことも考えられます。給与の振込先の変更や、口座の確認を求める連絡は、アプリの中や勤め先の公式な連絡先で確かめるようにしましょう。