2026年11月9日、シェアフル株式会社は「ユーザーの皆さまへ:社内管理システムへの不正アクセスによる個人情報流出の可能性に関するお詫びとお知らせ」を公表しました。スキマバイトのアプリ「シェアフル」の個人アカウントで、最大約750万件の情報が流出した可能性があるとしています。
流出した可能性がある情報には、給与振込用の銀行口座情報も含まれています。シェアフルで働いたことがある人は、自分が対象なのか、口座のお金を勝手に引き出されないかが気になっているのではないでしょうか。
この記事では、シェアフルの発表をもとに、流出した可能性がある情報と含まれない情報、対象者への連絡、いま気をつけたいことを整理します。記事の後半では、口座情報が悪用された過去の事例や、ネットバンキングの不正送金の被害額も確認します。
1. シェアフルの流出は最大約750万件の可能性。氏名や住所に加え、給与振込用の口座情報も
シェアフルの発表では、流出した可能性がある情報を含む個人アカウントは最大約750万件です。対象の情報は、連絡先や口座情報から、顔写真の保管先まで幅広くなっています。
1.1 氏名・電話番号・住所・生年月日と、給与振込用の銀行口座情報
流出した可能性があるのは、氏名・氏名カナ、電話番号、メールアドレス、住所、生年月日、給与振込用の銀行口座情報です。口座情報について、シェアフルは暗証番号やパスワードは含まれないとしています。
このほか、顔写真のURL(顔写真を保管しているサーバーのURL)、緊急連絡先(ユーザーとの関係と電話番号)、在留資格関連情報、登録日や就業回数、希望情報などのアカウントの属性情報も対象です。
シェアフルが公表した、流出した可能性がある個人情報(最大約750万件)1/2
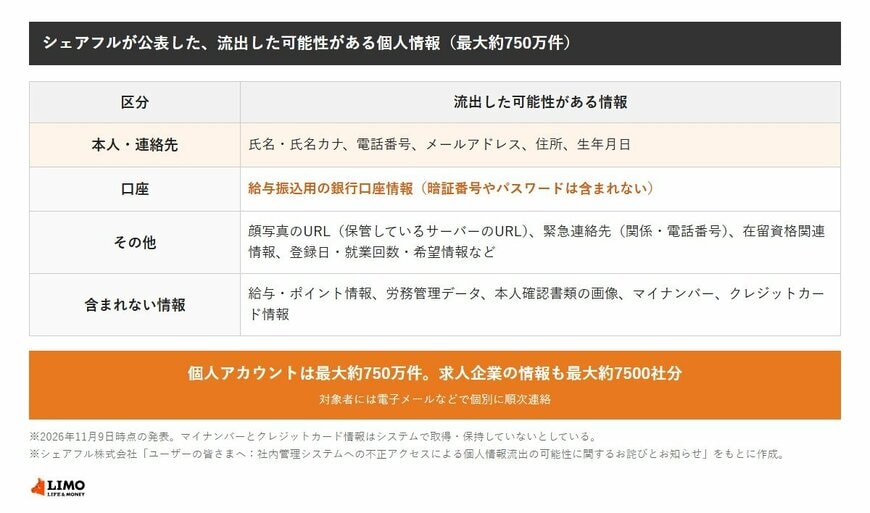
出所:シェアフル株式会社「ユーザーの皆さまへ:社内管理システムへの不正アクセスによる個人情報流出の可能性に関するお詫びとお知らせ」をもとにLIMO編集部作成
1.2 給与・ポイントやマイナンバー、クレジットカード情報は含まれない
一方で、給与やポイントの情報、契約や就業のデータといった労務管理のデータ、運転免許証などの本人確認書類の画像は、流出した可能性のある情報に含まれていないとしています。給与に関わる不正な操作もないとしています。
マイナンバーとクレジットカード情報は、そもそも今回のシステムでは取得・保持していないと説明しています。
- 件数:個人アカウント最大約750万件
- 主な情報:氏名、電話番号、メールアドレス、住所、生年月日、給与振込用の銀行口座情報
- 口座情報:暗証番号やパスワードは含まれない
- 含まれない情報:給与・ポイント情報、本人確認書類の画像、マイナンバー、クレジットカード情報
2. 対象者にはメールなどで順次連絡。シェアフルが暗証番号を尋ねることはない
自分が対象かどうかは、シェアフルからの個別の連絡で確かめることになります。連絡を待つ間にも気をつけたいことがあります。
2.1 対象者への個別の連絡は、電子メールなどで順次
シェアフルは同じ日に公表した「社内管理システムへの不正アクセスによる情報流出の可能性に関するお詫びとご報告」で、個人情報が流出した可能性がある対象者には、電子メールなどで個別に順次連絡するとしています。
問い合わせは、専用の電話窓口(050-5794-2002、平日9時から18時)と、専用のお問い合わせフォームで受け付けています。
2.2 身に覚えのない連絡は、リンクを開かずに削除
シェアフルは、電話やメールなどで銀行口座の暗証番号やパスワードを尋ねることは一切ないとしています。身に覚えのない連絡を受け取ったら、本文のURLへのアクセスや添付ファイルの開封、暗証番号や個人情報の入力をせず、メールを削除するよう呼びかけています。