

ネット通販や旅行予約、カーシェアリングなど、日常的に利用するサービスで個人情報の流出が相次いでいます。
2026年には、数百万件規模の情報が流出した、または流出した可能性があると公表された事案も発生しました。氏名や住所だけでなく、パスワードや本人確認書類の画像が対象になるケースもあり、流出した情報によって必要な対策は異なります。
情報流出はなぜ増えているのでしょうか。近年のデータや企業の公表事例を確認し、被害を防ぐための対策と、流出が判明した際に取るべき行動を紹介します。
1. サイバー攻撃による情報流出事案は2026年1~9月に約1.5倍
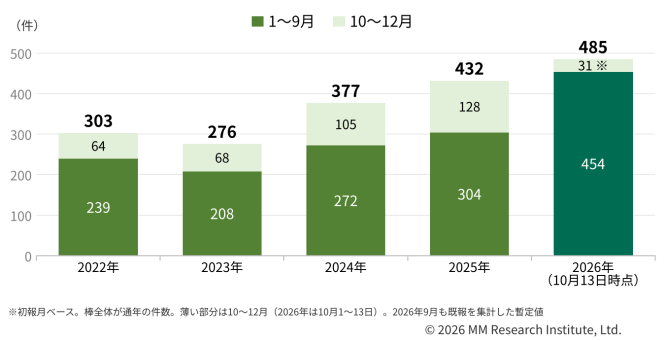
株式会社MM総研が2026年10月に公表した「国内サイバー攻撃による情報漏えい動向調査」によると、企業・団体などが公表したサイバー攻撃による情報流出事案は、2026年1~9月に454件となりました。
同じ期間の件数を比較すると、次のように推移しています。
- 2022年1~9月:239件
- 2023年1~9月:208件
- 2024年1~9月:272件
- 2025年1~9月:304件
- 2026年1~9月:454件
サイバー攻撃による情報漏えい事案数の推移1/1
株式会社MM総研
2026年は前年同期の304件から49%増加し、調査対象となった過去5年間で最多となりました。2022年の同期間と比べても約1.9倍です。
MM総研によると、2026年10月13日時点の累計は485件となり、2025年通年の432件を上回っています。
同調査では、2026年1~9月に100万件以上の情報が漏えいした大規模事案も19件発生したとしています。
2. 個人情報流出が増えている背景と理由
個人情報流出の背景には、システムの脆弱性を狙う攻撃、認証情報の悪用、外部サービスを経由した攻撃などがあります。
2.1 システムの脆弱性を狙う攻撃が増加
企業が利用するWebサイトや業務システムにセキュリティ上の欠陥があると、攻撃者がその欠陥を悪用して不正アクセスする可能性があります。
ベライゾンが2026年に公表した「2026 Data Breach Investigations Report(DBIR)」によると、調査対象となった情報漏えい事案の31%で、ソフトウェアの脆弱性が初期侵入経路となっていました。前年から55%増加し、パスワードの窃取を上回る主要な侵入経路となっています。
同レポートでは、攻撃者が脆弱性を悪用するまでの時間が短くなる一方、企業側が脆弱性を修正するまでには時間がかかるという課題も指摘しています。
2026年10月に公表されたStudioへの不正アクセスでも、一部機能の脆弱性が悪用されました。Webサービスのセキュリティ上の欠陥が、顧客情報の流出につながる可能性を示す事例です。
2.2 外部サービスを経由して被害が広がる
企業は、自社のシステムだけでなく、Webサイト制作、顧客管理、問い合わせフォーム、予約管理などに外部のクラウドサービスを利用しています。
こうしたサービスが不正アクセスを受けると、利用企業が管理している顧客情報にも影響が及ぶ場合があります。
Verizonの2026年版DBIRでは、第三者が関与した情報漏えい事案の割合が前年から60%増加し、全体の48%を占めたと報告しています。
10月に公表されたStudioへの不正アクセスでは、一部機能の脆弱性が悪用され、アカウント情報やフォームの送信内容などが流出した可能性があると発表されました。
同サービスを利用していたラクスル株式会社も、問い合わせや資料請求などのフォームに入力された情報について、漏えいした可能性があると発表しています。
利用企業が自社システムの安全性を確保していても、外部サービス側で事故が発生すれば、顧客情報が影響を受ける可能性があります。
2.3 盗まれたパスワードが別のサービスで悪用される
複数のサービスで同じパスワードを使っていると、1つのサービスで認証情報が流出した際に、別のサービスにも不正ログインされるリスクがあります。
攻撃者が入手したIDとパスワードの組み合わせを、ほかのサービスでも試す手口は「パスワードリスト攻撃」と呼ばれます。
skyticketを運営する株式会社アドベンチャーは、2026年10月の不正アクセスにより、約1464万件の顧客情報が流出した、または流出した可能性があると発表しました。このうち約413万件には、ハッシュ化されたログインパスワードが含まれていました。
ハッシュ化とは、パスワードを一定の計算処理によって別の値に変換して保存する方法です。元のパスワードをそのまま保存するより安全性を高められますが、解析によって元のパスワードが判明する可能性は残ります。
同社は、利用者にパスワードの変更を呼びかけるとともに、同じパスワードを使っている他サービスでも変更するよう案内しています。
2.4 生成AIも攻撃の効率化に利用される
生成AIの普及も、サイバー攻撃を取り巻く環境の変化に関係しています。
例えば、攻撃者が生成AIを使って自然な文章の詐欺メールを作成したり、標的に合わせた内容を用意したりする可能性があります。従来の不自然な日本語を使ったメールだけでなく、実在する企業やサービスを装った連絡にも注意が必要です。
Verizonの2026年版DBIRでも、攻撃者が生成AIを利用して攻撃対象の選定や脆弱性の調査などを効率化している状況を指摘しています。
ただし、情報流出の増加を生成AIだけで説明することはできません。脆弱性の悪用、認証情報の窃取、外部委託先の管理、従業員の操作ミスなど、複数の要因を分けて考える必要があります。


